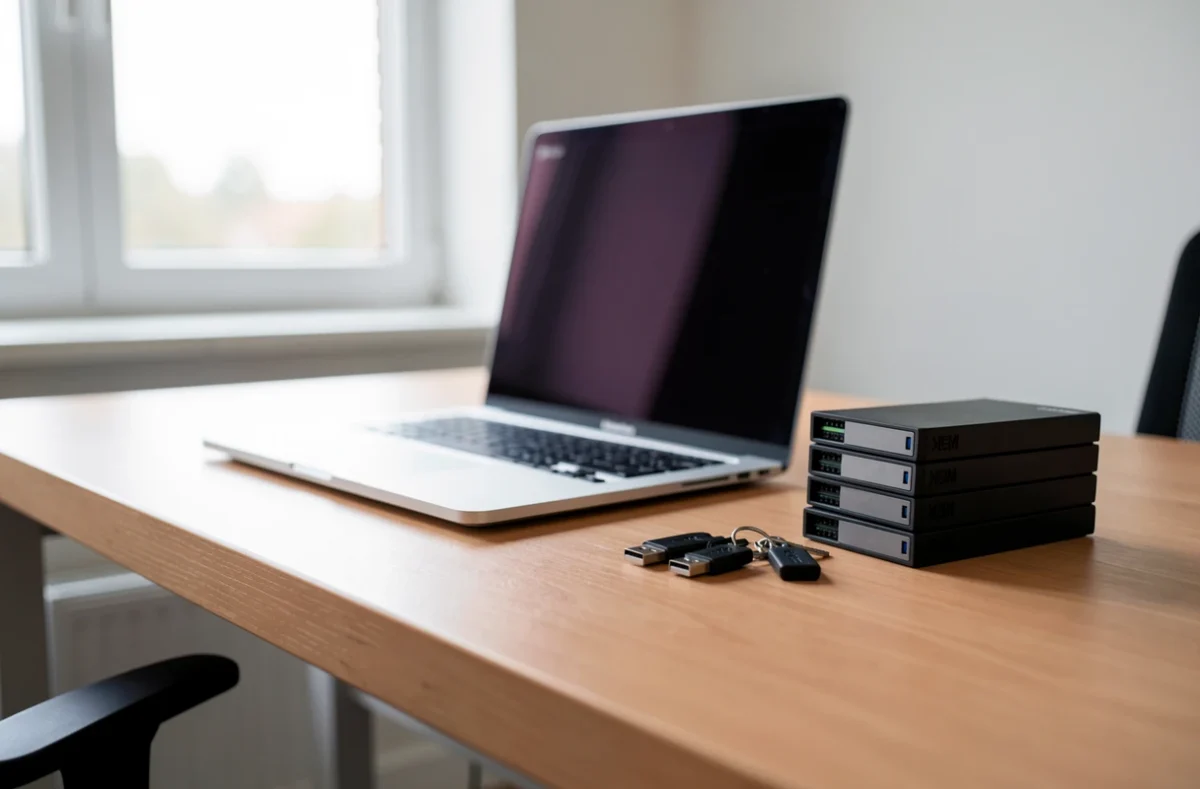
Le RGPD ne dresse aucune liste de matériel autorisé : il impose des mesures de sécurité adaptées au risque pour toute donnée personnelle. Pour le matériel informatique, cela se traduit par trois gestes : inventorier les appareils qui contiennent des données personnelles, les chiffrer, puis effacer les données avant toute sortie du parc.
Ce que le RGPD exige du matériel informatique
Un ordinateur, un serveur ou une clé USB entre dans le champ du règlement dès qu’il stocke des données de clients, de salariés ou de prospects. Le responsable de traitement, c’est-à-dire l’entreprise, doit garantir la sécurité de ces données. Ses prestataires qui y accèdent, comme un infogéreur ou un recycleur, partagent cette responsabilité.
A lire en complément : Protéger efficacement vos données RGPD avec ces conseils clés
Une petite entreprise n’échappe donc à rien : la taille du parc ne change pas le principe, seulement l’effort à fournir. Une TPE avec cinq portables et un NAS doit pouvoir dire où sont ses données et comment elles sont protégées.
Tenir l’inventaire des postes et des supports
Sans inventaire, impossible de protéger ou d’effacer ce qu’on ne sait pas détenir. La liste doit couvrir tous les appareils qui peuvent contenir des données personnelles :
A lire aussi : Les 6 principaux types de virus informatique et leurs caractéristiques
- les postes fixes, les portables et les serveurs, avec leur utilisateur et leur emplacement ;
- les NAS, les clés USB et les disques externes, souvent oubliés alors qu’ils concentrent des sauvegardes ;
- les smartphones et les copieurs multifonctions dotés d’un disque dur.
Chaque appareil se rattache ensuite à un traitement du registre des traitements : paie, gestion des clients, messagerie. Cette correspondance dit quelles données sont en jeu si un appareil disparaît.
Protéger chaque poste au quotidien
La CNIL recommande, pour les postes de travail comme pour l’informatique mobile, un socle de mesures simples : verrouillage automatique de la session, comptes nominatifs, mises à jour régulières et antivirus à jour. Ce dernier point suppose de connaître les principaux virus informatiques pour mesurer ce que l’on cherche à bloquer.
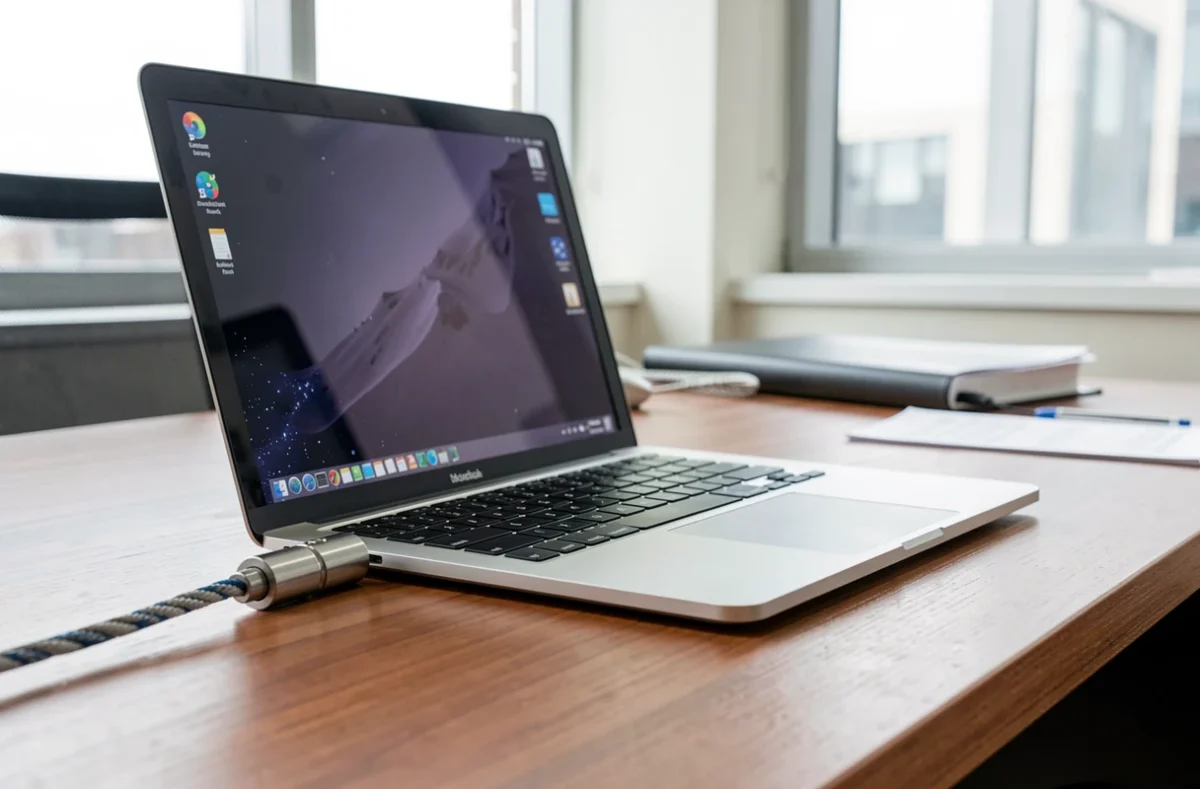
Les appareils qui sortent de l’entreprise demandent plus. Le chiffrement des disques des portables, des clés USB et des disques externes rend les données illisibles pour qui les récupère, et la plupart des systèmes d’exploitation le proposent en standard. Contre le vol, la CNIL cite le câble de sécurité et le marquage visible du matériel.
Perte ou vol d’un ordinateur : la violation de données
Un portable volé qui contient des données personnelles constitue une violation de données, régie par les articles 33 et 34 du RGPD. L’entreprise doit la consigner dans un registre interne, y compris quand le risque est nul.
Si la violation présente un risque pour les droits et libertés des personnes, la notification à la CNIL doit intervenir au plus tôt et sous 72 heures après la prise de connaissance. En cas de risque élevé, les personnes concernées sont informées elles aussi. Cette information n’est pas nécessaire quand les données sont chiffrées de façon à rester incompréhensibles pour un tiers, avec une clé non compromise : le chiffrement du portable pèse donc directement sur l’évaluation du risque.
Pour la suite, un rappel sur la protection des données personnelles aide à cadrer les mesures à documenter après l’incident.
Départ d’un salarié et réaffectation d’un poste
Au départ d’un salarié, l’entreprise récupère le matériel et les données professionnelles, puis révoque les comptes et les accès. Restituer un poste ne suffit pas à le rendre réaffectable : les fichiers de l’ancien utilisateur restent sur le disque.
Avant de confier l’appareil à un nouveau collaborateur, ces données sont supprimées ou transférées vers l’espace de l’entreprise. Les deux sujets restent distincts : la restitution physique du matériel d’un côté, la sécurité des données qu’il contient de l’autre.
Effacer les données avant revente, don ou recyclage
Supprimer un fichier ou formater un disque laisse le plus souvent les données récupérables. Avant une revente, un don ou un recyclage, il faut recourir à un effacement sécurisé, ou détruire le support quand il est défectueux et ne peut plus être effacé. Sur un disque déjà chiffré, la destruction de la clé de chiffrement rend les données inexploitables.
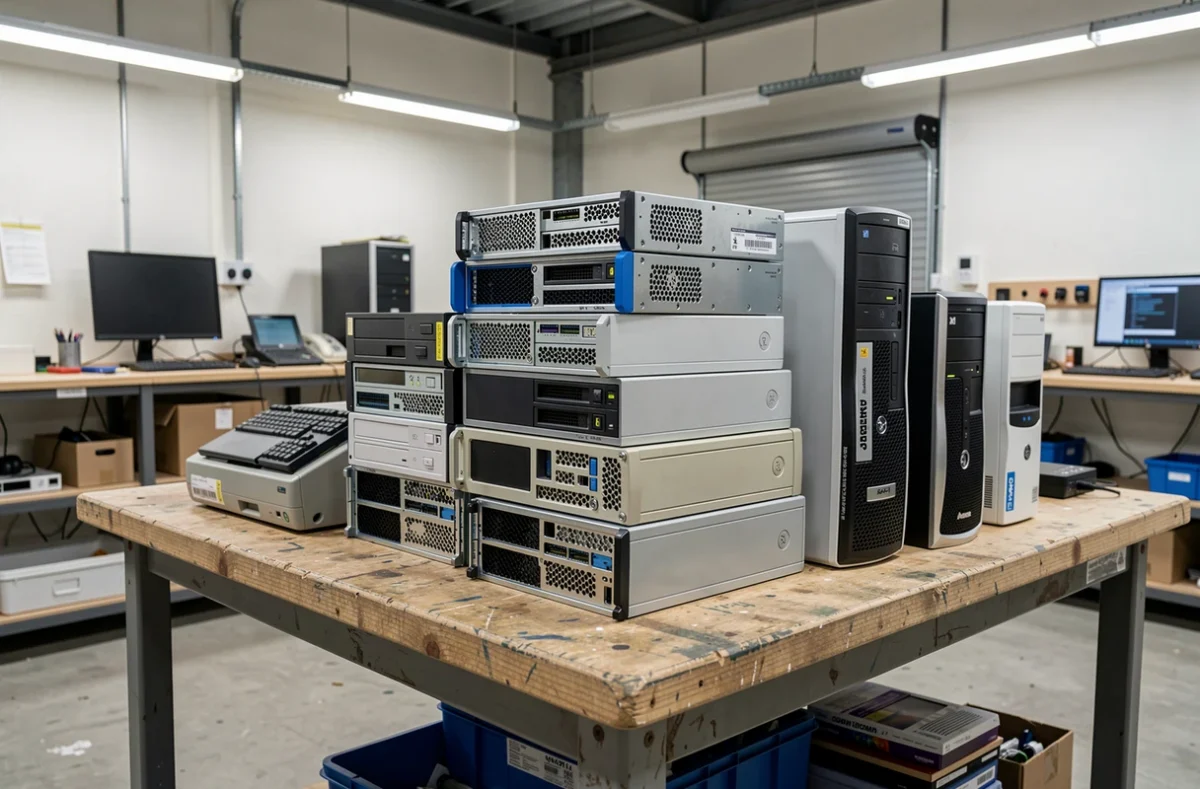
Les SSD demandent une attention particulière : la réécriture classique y est moins fiable, d’où l’intérêt de chiffrer le disque dès l’installation du poste, ce qui facilite l’effacement ensuite.
Quand un tiers prend le matériel en charge, il devient sous-traitant au sens du RGPD. Un contrat encadre alors son intervention, et un certificat d’effacement ou de destruction garde la trace de l’opération. Un prestataire informatique de proximité peut assurer ce reconditionnement ou ce recyclage.
Le matériel ne sort donc jamais du parc sans avoir été inventorié, chiffré puis effacé. Conserver le certificat d’effacement avec la fiche de l’appareil permet de répondre à un contrôle sans chercher.